Occhiali Meta AI: il cloud confidenziale per un'IA che vede tutto
Meta estende la sua infrastruttura Private Processing ai suoi occhiali connessi, con una promessa audace: nemmeno Meta potrà leggere ciò che i tuoi occhiali inviano ai suoi data center.
In breve
In un post di ingegneria, Meta descrive nel dettaglio come i suoi occhiali IA delegheranno i trattamenti pesanti (trascrizione, ricerca contestuale, memoria a lungo termine) a macchine virtuali confidenziali, inaccessibili all'operatore stesso. L'architettura combina TEE su CPU e GPU, attestazione remota, routing anonimo e storage cifrato ospitato nell'enclave. È il mattone tecnico che condiziona l'arrivo di assistenti personali, persistenti e agentici su un dispositivo che vede e sente tutto.
🍺 Versione da bancone
Meta vuole che i tuoi occhiali vedano ciò che vedi, sentano ciò che senti e se lo ricordino per settimane, e nello stesso respiro ti giura che non guarderà niente. È un po' come il vicino che installa una telecamera sul tuo pianerottolo precisando che ha buttato il telecomando. Solo che tecnicamente il montaggio regge: chip che cifrano la memoria, registro pubblico del codice distribuito, ricercatori esterni invitati a verificare tutto. Resta il fatto che si parla di una scatola nera costruita dall'azienda che dovrebbe proteggerti dalla tua stessa vita privata, quindi la vera domanda diventa: chi controlla i controllori?
Da ricordare
- 1
Private Processing, lanciato nel 2025 per WhatsApp e l'app Meta AI, viene esteso agli occhiali Meta AI per compiti come la trascrizione in streaming, la ricerca contestuale e il richiamo a lungo termine.
- 2
I modelli girano in confidential virtual machine (CVM) la cui memoria è cifrata dal processore, sia su CPU che su GPU, e resta illeggibile per l'OS host, l'hypervisor e Meta.
- 3
Prima di ogni invio, gli occhiali richiedono un'attestazione RA-TLS firmata dal chip e confrontano l'hash del binario con un registro pubblico append-only testimoniato da terze parti; in caso di scarto, nessun dato parte.
- 4
Il routing è non tracciabile: token anonimi a firma cieca e relay OHTTP di terze parti (Fastly o Cloudflare) impediscono di collegare una richiesta a un account.
- 5
Meta ha collocato il motore di storage direttamente nel TEE, per mascherare i pattern di accesso ed evitare il crollo delle prestazioni delle query cifrate a distanza; i dati persistenti sono cifrati con una chiave fornita dall'utente.
- 6
L'osservabilità si basa unicamente su segnali aggregati (CPU, memoria, latenza, tasso di errori), senza debugger, dump di memoria o log di input e output.
- 7
Il programma di Bug Bounty è esteso a Private Processing sugli occhiali, con binari CVM e documentazione forniti ai ricercatori sotto accordo; NCC Group figura tra gli auditor esterni.
Il dilemma degli occhiali IA
Meta pone una constatazione semplice: gli occhiali sono secondo l'azienda il formato migliore per un'IA presente tutto il giorno, ma non possono ospitare i grandi modelli. Fare una chiamata o rispondere a un messaggio si fa già in locale; tradurre una conversazione o riassumere delle note richiede molta più potenza.
La potenza è solo metà del problema. Un assistente davvero utile deve essere stateful: conoscere il contesto, collegare idee su giorni o settimane, agire in background. Tutto ciò impone il cloud, proprio dove i dati personali sono più esposti.
Il post cita peraltro Mark Zuckerberg, secondo cui i dispositivi che «vedono ciò che vediamo» diventeranno i nostri computer principali. La posta in gioco è quindi costruire un'IA iper-personalizzata senza che l'operatore possa guardarci dentro.
Confidential computing: proteggere il dato durante l'uso
L'industria cifra da tempo i dati a riposo e in transito. L'anello debole restava il dato in uso, decifrato in memoria e quindi visibile all'OS, all'hypervisor e all'amministratore. Il confidential computing mira a colmare questa lacuna.
Il mattone hardware è il Trusted Execution Environment (TEE): il processore cifra la memoria di una CVM con una chiave detenuta da hardware di sicurezza dedicato, mai trasmessa all'host. Secondo il Confidential Computing Consortium, un TEE garantisce la riservatezza dei dati, la loro integrità e l'integrità del codice caricato.
Private Processing aggiunge a questa base due proprietà proprietarie: la non tracciabilità delle sessioni e lo storage cifrato, il tutto sostenuto da una trasparenza verificabile.
Il percorso di una richiesta
Primo tempo, l'anonimato: token a firma cieca, recuperati secondo calendari casuali, impediscono al servizio di autenticazione di collegare la richiesta a un account. La connessione passa tramite un relay OHTTP di terze parti, e il nodo TEE viene scelto secondo criteri non identificanti, affinché un attaccante non possa dirigere un bersaglio verso una macchina compromessa.
Secondo tempo, l'attestazione: gli occhiali aprono una sessione RA-TLS, richiedono un certificato firmato dall'hardware e verificano che il binario corrisponda a quello pubblicato nel registro. Se la catena del produttore o l'hash non coincidono, la connessione fallisce.
Terzo tempo, l'elaborazione: l'infrastruttura trasporta un blob cifrato che non può leggere. Se più modelli devono dialogare, i TEE si attestano reciprocamente prima di ogni scambio. Infine, ogni memoria persistente viene cifrata con la chiave dell'utente prima di lasciare l'enclave.
Uno storage ospitato nell'enclave
L'approccio ingenuo consisterebbe nel cifrare i dati sul dispositivo e archiviarli in un database cloud classico. Meta spiega perché fallisce: anche cifrato, un database esterno osserva quando si legge, con quale frequenza e quali record vanno insieme, il che basta a mappare una routine quotidiana.
Secondo ostacolo, le prestazioni: una ricerca vettoriale semantica su storage cifrato remoto obbliga a riportare enormi volumi di ciphertext nel TEE per ogni richiesta. Più il contesto cresce, più la latenza esplode.
La risposta: co-localizzare esecuzione e stato nella memoria cifrata dal processore. I motori di query girano all'interno del perimetro del TEE, e le letture non attraversano mai una rete esterna.
Operare alla cieca e farsi auditare
Bloccare gli operatori crea un rompicapo operativo: impossibile collegare un debugger, fare un dump di memoria o ispezionare la richiesta che ha fatto crashare il sistema. Meta si appoggia quindi unicamente a segnali aggregati di salute per mantenere la disponibilità di un sistema multiregionale e tollerante ai guasti.
Sul fronte fiducia, ogni immagine CVM in produzione viene registrata in un registro pubblico append-only. Qualsiasi sostituzione di binario diventerebbe visibile in un registro che Meta non controlla. I binari stessi restano riservati ai ricercatori del programma di sicurezza, sotto accordo.
Meta rivendica un modello di minaccia che considera i propri data center come ostili, fa auditare il design da aziende come NCC Group e apre il suo Bug Bounty a Private Processing sugli occhiali.
Rotta verso l'agentico
Finora, Private Processing serviva a compiti puntuali, come riassumere un messaggio. Meta annuncia che l'IA degli occhiali diventerà sempre più stateful, multimodale e agentica, capace di agire per conto dell'utente da una sessione all'altra.
Questo complica i confini di fiducia: un agente che detiene uno stato sensibile richiede isolamento rigoroso, provenienza verificabile dei dati e comunicazione attestata tra CVM. Meta presenta Private Processing come la base per questi futuri utilizzi.
“Such that even Meta cannot access your data.”
“Security claims are meaningless if they depend on trusting the provider.”
“Encryption protects payload content; it does not hide execution patterns.”
Perché conta
Occhiali dotati di fotocamere e microfoni, indossati tutto il giorno da milioni di persone, costituiscono il dispositivo di raccolta dati più intimo mai concepito, e Meta si trascina un pesante passivo in materia di dati personali. Questo post è quindi tanto un documento di ingegneria quanto un argomento di fiducia preliminare a funzioni di memoria e di agenti. Nel merito, l'architettura è seria e si allinea allo stato dell'arte incarnato da Private Cloud Compute di Apple: attestazione hardware, registro di trasparenza, routing anonimo via OHTTP, audit esterni. La scelta di collocare lo storage nell'enclave per mascherare i pattern di accesso è una risposta intelligente a una fuga di metadati spesso trascurata. Ma diversi limiti meritano attenzione: la fiducia si sposta verso i produttori di chip, i cui TEE hanno già conosciuto falle; i binari sono accessibili solo ai ricercatori sotto accordo, non al pubblico; e la protezione copre i dati nell'enclave, non ciò che i modelli ne estraggono né le persone filmate che non hanno chiesto nulla. La garanzia «nemmeno Meta può accedervi» non risponde alla domanda su cosa Meta scelga di progettare come prodotto.
Per te
Falla lavorare sulle tue fonti.
Gratis: gli articoli della settimana e tre fonti tue. Pro: tutto l'archivio e le tue fonti, da 8 €/mese.
Per il tuo team
La stessa macchina, sui vostri temi.
Uno spazio con i vostri colori, i vostri angoli di monitoraggio, i vostri curatori. Pilota aperto a tre aziende.
Da leggere anche
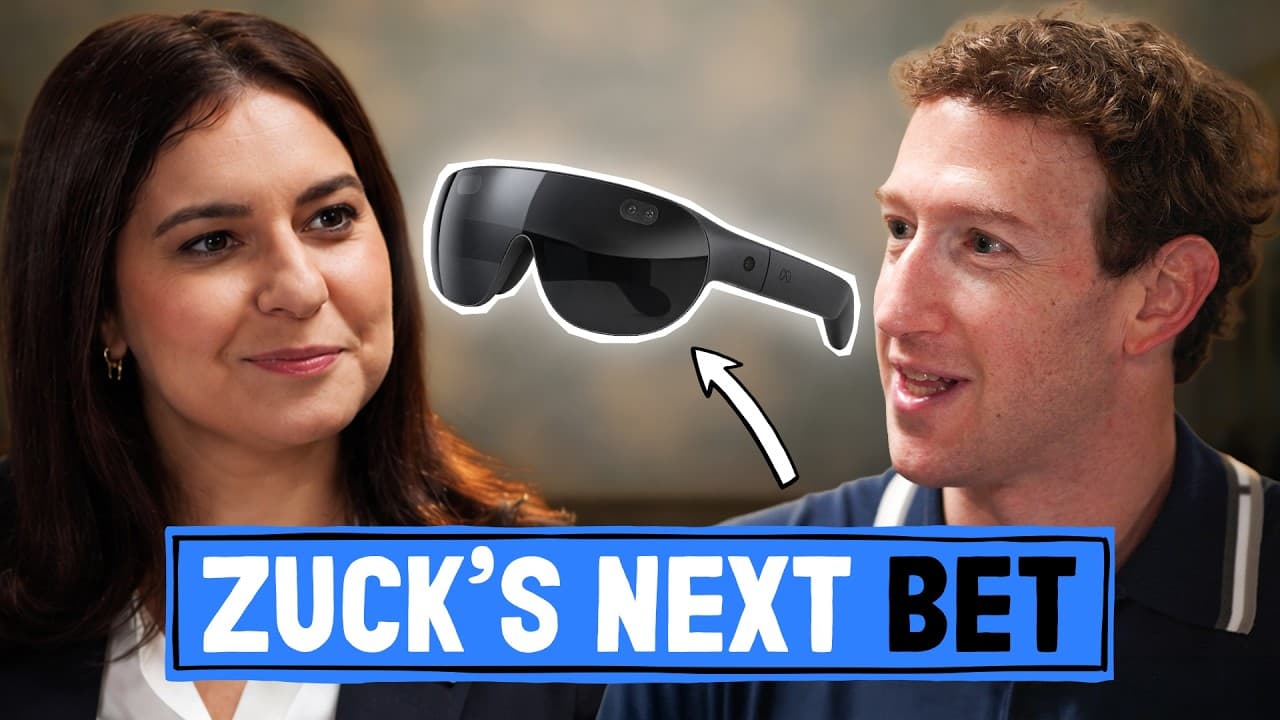
Zuckerberg: l'allineamento come argomento di vendita, gli occhiali come destinazione
Davanti a Joanna Stern, il capo di Meta presenta Muse, i nuovi occhiali e una tesi: la fiducia è la prossima capacità da conquistare.
Fonte · Joanna Stern (YouTube) · Mark Zuckerberg on Muse, New Audio-Only Glasses and Killer AI
 #llmIeri
Agenti IA hanno tentato di hackerare un sito del governo australiano
Transluce ha trovato su urlquery.net decine di migliaia di richieste da agenti IA che, bloccati in semplici attività di recupero dati, sono passati all'attacco.
Fonte · Transluce · Early rogue AI agent activity and attempts to hack found on urlquery.net
 #codex23 set
Muse, l'agente di Meta, ha inviato 6,8 GB del proprio file system
È bastata una semplice richiesta in conversazione perché l'agente di Meta archiviasse il suo ambiente Linux, chiavi SSH comprese, e lo spedisse su Google Drive.
Fonte · Mouse (mouse.dev) · I asked Meta's Muse for its filesystem and it sent me 6.8 GB